PHP Güvenlik Açıkları Tüm Dünyayı Alarma Geçirdi: Birçok Site Geçici Olarak Kapatıldı!

PHP güvenlik açıkları, dünya çapında hükümet, kamu ve medya sitelerinin tedbir olarak kapatılmasına yol açtı.
Tüm internet dünyası dün akşam ortaya çıkan PHP güvenlik açıklarıyla çalkalanıyor. WordPress siteleri üzere internetin yarısından fazlasında kullanılan programlama lisanı PHP’de giriş yapılmadan ziyanlı kod yazılmasına imkân tanıyan güvenlik açıkları yapay zekânın yardımıyla keşfedilmişti. Dün gece saatlerinde bir yama yayımlanacağı da açıklamalar arasındaydı.
İçerikten Görseller
‹ ›
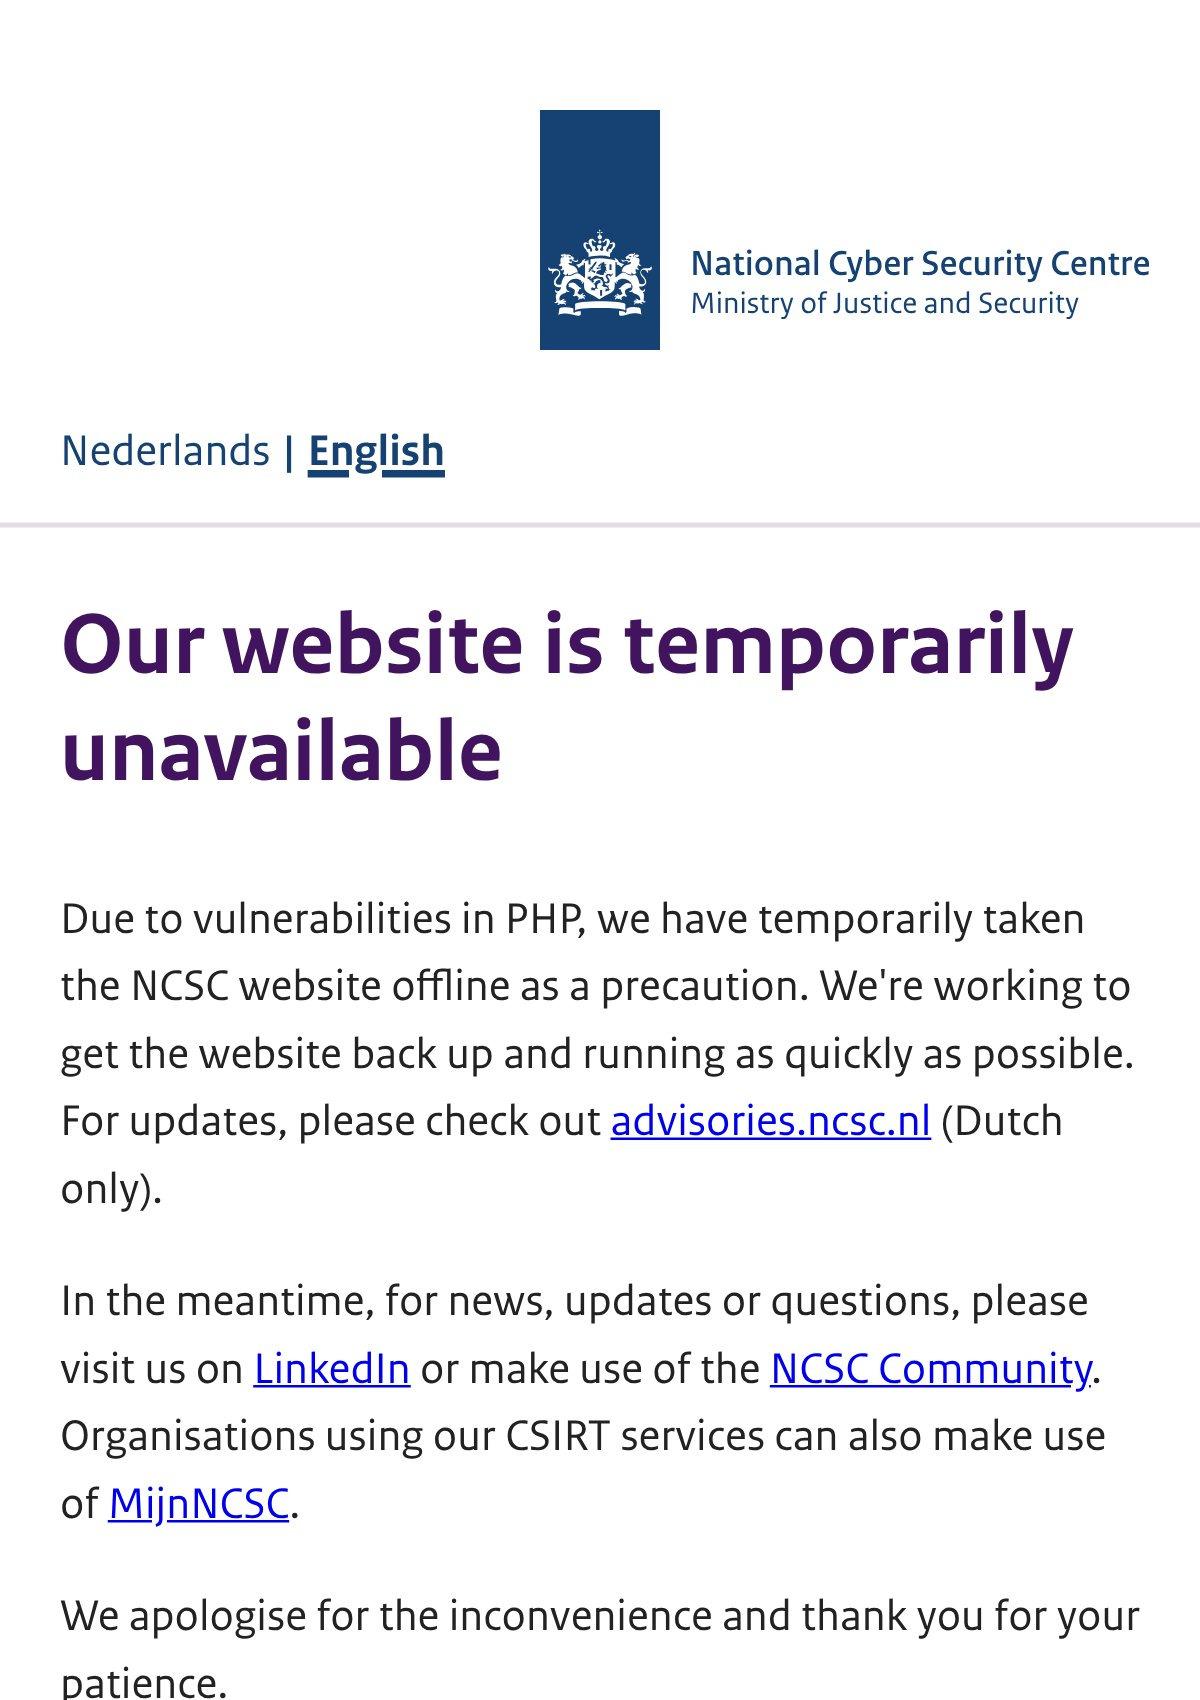
Güvenlik açıkları, kısa müddette tüm dünyayı siber güvenlik alarmına geçirdi. Siber güvenlik kuruluşları ve hükümet yetkilileri, gerekli güvenlik yamalarını vaktinde uygulayamayan tüm kurumlara web sitelerini süreksiz olarak büsbütün kapatma davetinde bulundu. Bu ihtarın akabinde Avrupa’dan Asya’ya kadar pek çok ülkede hükümet, hastane, okul ve kamu hizmeti platformları erişime kapatıldı.
İçerikten Görseller
‹ ›
Birçok site süreksiz müddetliğine erişime kapatıldı
Bunlar da İlginizi Çekebilir
Güvenlik açıklarının direkt sunucu evrak sistemine yahut bilgi tabanına erişim imkanı sağlayabileceği ihtarının akabinde dünya genelinde kapatma kararları art arda geldi. ABD Ulusal Güvenlik Ajansı (NSA), Birleşik Krallık Ulusal Siber Güvenlik Merkezi (NCSC), Avustralya ve AB siber güvenlik yetkilileri, yamalar uygulanana kadar sistemlerin çevrim dışı tutulmasını tavsiye etti.
Almanya Dijital Bakanlığı, önleyici bir tedbir olarak kimi kamu sitelerinin kapatıldığını açıklarken Fransa İçişleri Bakanlığı da valilik sitelerini süreksiz olarak kapattı. Hollanda’da Ulusal Siber Güvenlik Merkezi, Rotterdam Limanı, Overheid.nl, ulusal futbol federasyonu KNVB, en büyük beş siyasi parti ve çok sayıda hastane web sitesi tedbir maksadıyla çevrim dışı bırakıldı. Finlandiya’da devlet IT merkezi Valtori kamu web hizmetlerini durdurdu. Çek Cumhuriyeti hükümeti de siber güvenlik kurumunun önerisi üzerine resmi web sitesini erişime kapattı. Türkiye’de ise Siber Güvenlik Başkanlığı ülke genelinde ikazda bulundu.
Ayrıca Wikipedia‘yı işleten Wikimedia Foundation da PHP kullanan birtakım sistemlerini güvenlik yamaları uygulanana kadar kapattığını bildirdi. Birleşik Krallık’ta Edinburgh Belediye Meclisi ve BBC’nin Doctor Who ile The Traitors üzere tanınan programlarının sayfalarına erişim sağlanamadı. Japonya Başbakanı Sanae Takaichi ise kamuya açık sitelerin PHP çalıştırıp çalıştırmadığının hemen denetim edilmesi davetinde bulundu.
ABD Ulusal Güvenlik Ajansı NSA de açıklamasında sistemlerinde PHP kullanan tüm kuruluşları, iki kritik güvenlik açığını ele alan bir güncelleme için hazırlıklı olmaya davet etti. Bir güncelleme mümkün değilse, kuruluşların sistemi tam olarak giderilene kadar çevrim dışına almaları önerildi.
CERT-EU tarafından yapılan açıklamalara nazaran kelam konusu açıklar, 2004 yılında yayınlanan PHP 5 sürümüne kadar uzanan tüm versiyonları kapsayabileceğini gösteriyor. Fakat PHP Foundation yamaları sadece en aktüel sürümler için yayınladı; bu sebeple PHP 8.1 ve daha eski sürümleri kullanan tüm sistemlerin hemen sürümlerini yükseltmesi gerektiği vurgulanıyor.
İnternet altyapı şirketi Cloudflare’in üst seviye yöneticilerinden Dane Knecht, birinci taarruz teşebbüslerinin görülmeye başlandığını ve yeni muhafaza katmanlarının devreye sokulduğunu aktardı. Saldırganların yetkisiz uzaktan kod çalıştırma imkânı elde edebileceği ve bu yolla ziyanlı yazılım yükleyebileceği söz ediliyor. Şimdi karşılaşılan bir taarruz yok lakin riskler devam ediyor. Son yılların en büyük güvenlik açığı olduğunu söyleyebiliriz.