Baydöner’de Büyük Veri Sızıntısı Yaşandığı İddia Edildi: “3.7 Milyon Kişinin Bilgileri Sızdırıldı!”


DailyDarkWeb’de paylaşılan raporlara nazaran 3.7 milyon kişinin Baydöner sistemlerine kayıtlı dataları sızdırılmış durumda.
Restoran zinciri Baydöner, büyük bir siber akınla gündemde. Tezlere nazaran hackerlar şirketin sistemlerine sızarak 3.7 milyon müşteriye ait dataları ele geçirdi. Sızdırılan bilgiler ortasında isim, bağlantı bilgileri ve sipariş geçmişleri üzere kritik datalar bulunuyor.
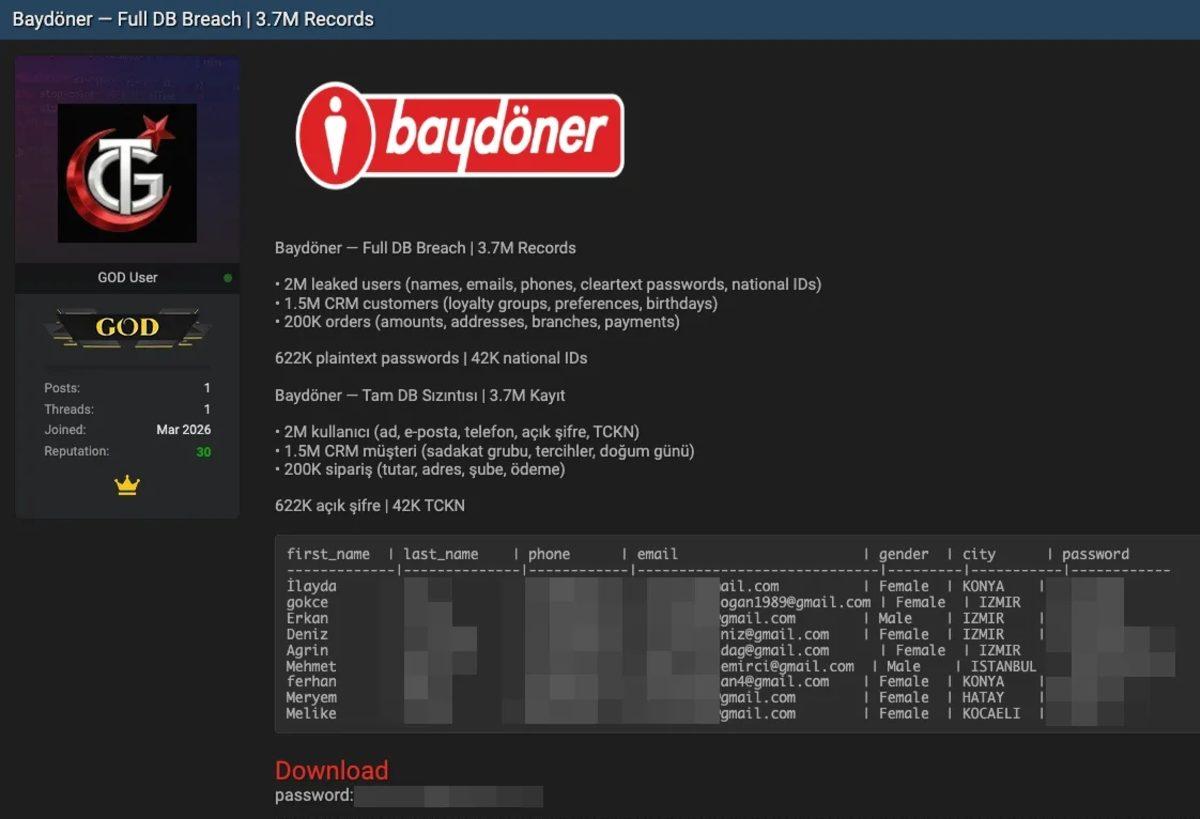
Siber güvenlik platformu DailyDarkWeb tarafından paylaşılan raporlara nazaran saldırganlar kayıtlı kullanıcı dataları, CRM müşteri bilgileri ve sipariş kayıtlarını içeren geniş bir data setine erişti. Çalındığı öne sürülen bilgiler ortasında ad-soyad, e-posta adresi, telefon numarası, doğum tarihi ve sipariş ayrıntıları yer alıyor.
Hangi bilgiler ele geçirildi?
- Ad ve soyadlar
- E-posta adresleri
- Telefon numaraları
- 622 bin adet düz metin halinde parola
- 42 bin adet T.C kimlik numarası
- CRM sadakat kümesi bilgileri ve kullanıcı tercihleri
- Doğum tarihleri
- Sipariş ayrıntıları (tutarlar ve fizikî adresler dâhil)
Şirketten resmî açıklama geldi
Gelişmelerin akabinde Baydöner idaresi olayla ilgili açıklama yaptı. Şirket, 8 Mart 2026’da tedarikçi sistemlerinde bir güvenlik ihlali tespit edildiğini doğruladı. Yapılan incelemelerde, yetkisiz şahısların tedarikçi sistemleri üzerinden erişim sağlamış olabileceğine dair bulgulara ulaşıldığı belirtildi.
Şirket ayrıyeten müşterilerin hesap şifrelerini derhâl değiştirmelerini, tıpkı şifreyi kullandıkları başka platformlarda da güvenlik tedbiri almaları ve tanımadıkları kaynaklardan gelen e-posta, SMS yahut telefon aramalarına dikkat etmelerini söyledi.